QR-kóðar hafa orðið ómissandi hluti af daglegu lífi okkar. Mörg forrit nota þau til auðkennisstaðfestingar (t.d. í Póllandi til að staðfesta auðkenni í gegnum mObywatel forritið). Við rekumst einnig á þá á veitingastöðum (þeir auðvelda aðgang að rafrænum matseðlum, sem urðu vinsælir á faraldurstímanum og þægilegir, sérstaklega erlendis, auðvelda þýðingu og eru einnig umhverfisvænni með því að draga úr prentun).
Því miður geta QR-kóðar verið alvarlegur árásarleið. Það er áhyggjuefni hversu auðvelt er að skipta þeim út eða setja á óviðbúin veggspjöld. Auk þess getum við ekki beint staðfest vefslóðina sem er falin undir kóðanum. Við erum oft þjálfuð í að greina smávægilegar ósamræmi, eins og að skipta út stórum „I“ fyrir lágstaf „L“, en það er ómögulegt með QR-kóða.
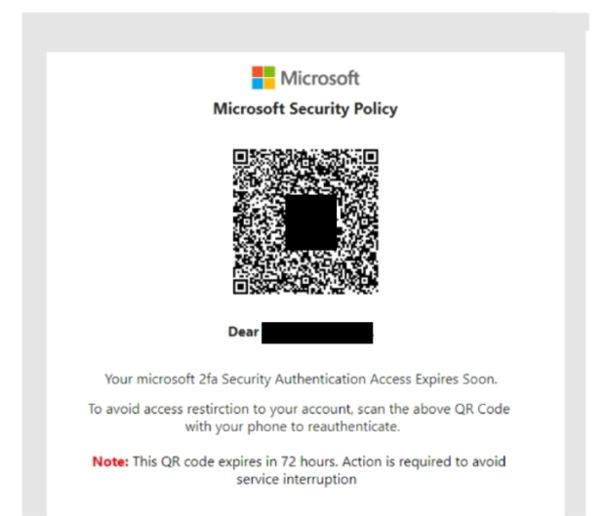
Dæmi um netveiðiherferð með QR-kóðum var tölvupóstur sendur út af netglæpamönnum sem þykjast vera Microsoft-teymið. Skilaboðin tilkynntu viðtakanda að innskráning reikningsins myndi renna út fljótlega (innan 72 klukkustunda) og beðið hann um að skanna QR-kóðann til að staðfesta auðkenni sitt og forðast að vera lokaður.
Heimild: https://iodo-poznan.pl/quishing-nowe-zagrozenie-w-cyberprzestrzeni