Það er einnig hættulegri útgáfa af netveiðum, sem er alvarlegri ógn en fjöldaárásir. Við köllum þetta spjótveiðar – það er persónulegt netveiði (spjót táknar myndlíkingarlega markvissa, nákvæma árás). Þetta er tegund félagslegrar verkfræðiárásar þar sem glæpamenn starfa ekki blindandi, heldur hafa þegar ákveðnar upplýsingar um fórnarlambið (skotmarkið) og nota þær viljandi til að byggja upp traust, skapa trúverðugt samskiptaumhverfi og stjórna viðkomandi til að framkvæma æskilegar aðgerðir.
Þegar glæpamenn hafa ítarlegri upplýsingar um hugsanlegt fórnarlamb – svo sem fornafn og eftirnafn, stöðu, nafn fyrirtækis, fagleg tengsl, nýleg viðskipti, verkefni eða jafnvel upplýsingar úr einkalífi þeirra – verður einfaldlega mun auðveldara fyrir þá að sannfæra fórnarlambið um að grípa til aðgerða sem þeir búast við. Svindlarar nota þessi gögn, sem oft eru safnað frá ýmsum aðilum (t.d. samfélagsmiðlum, opinberum skrám, fyrri gagnaleka, vefsíðum fyrirtækja), til að hámarka trúverðugleika auðkennis síns og ásetnings í augum fórnarlambsins.
Spjótveiðaárásir eru afar árangursríkar vegna þess að skilaboðin eru nákvæmlega sérsniðin, sem útilokar hefðbundnar grunsemdir sem tengjast fjöldanetveiðum. Glæpamaður sem vekur traust og sýnir sýnilega þekkingu á samhengi eða sýnir samkennd mun fljótar sannfæra okkur um að framkvæma hættulega aðgerð.
Við gætum verið sannfærð, til dæmis, um að:
- Setja upp skaðlegan hugbúnað: Svindlarinn, sem þykist vera tækniaðstoðarmaður eða traustur samstarfsaðili, getur sannfært fórnarlambið um að hann sé að bjóða upp á brýna tæknilega aðstoð til að leysa alvarlegt vandamál. Í raun eru þeir að hvetja fórnarlambið til að setja upp hugbúnað (t.d. falsað fjarstýrt skjáborðsforrit) sem gerir glæpamanninum kleift að ná fjarstýringu á tölvu fórnarlambsins, stela gögnum eða dulkóða skrár til að krefjast lausnargjalds.
- Afhentu trúnaðarupplýsingar: Árásin getur falið í sér netveiðar eftir lykilorðum, fjármálagögnum eða lykilviðskiptaleyndarmálum með því að vísa á falska innskráningarsíðu (sem þykist vera banki, fyrirtækjakerfi eða skýjaþjónusta) sem lítur nákvæmlega eins út og upprunalega.
- Framkvæma peningaflutning: Í sérstaklega hættulegri útgáfu af spear phishing, sem kallast whaling (árás á „stóran fisk“, þ.e. stjórnun), þykist svindlarinn vera forstjóri, fjármálastjóri eða annar stjórnarmaður og hvetur starfsmann fjármáladeildarinnar til að framkvæma trúnaðarflutning tafarlaust á reikning sem glæpamenn stjórna, oft undir yfirskini leynilegrar viðskipta eða brýnnar greiðslu.
Spjótveiðar eru fullkomnari og erfiðari aðferð til að greina því þær leitast við að lágmarka viðvörunarmerki með því að passa samskiptin fullkomlega við prófíl fórnarlambsins. Þessi aðferð er sérstaklega oft notuð í árásum á fyrirtæki og stjórnvöld.
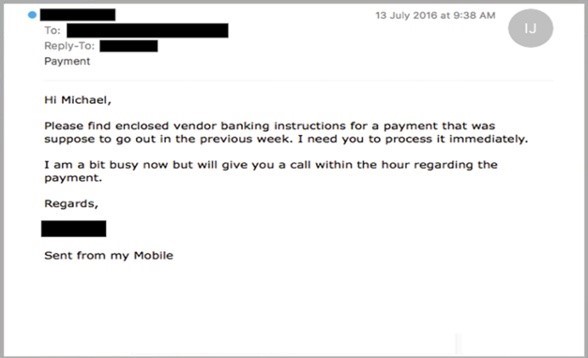
Image source: https://phishing.iu.edu/stories/
Dæmi: Ímyndaðu þér fröken Önnu, sem notar netbanka daglega. Einn eftirmiðdaginn, þegar hún var að skoða pósthólfið sitt, vakti hún athygli við skilaboð sem heittu „Brýnt: Bankareikningur lokaður! Tafarlaus staðfesting nauðsynleg“.
Skilaboðin virtust mjög formleg, næstum eins og raunveruleg skilaboð frá bankanum. Grafísk hönnun, lógó og jafnvel fóturinn með heimilisfangi og tengiliðanúmerum líktust mjög ekta samskiptum sem frú Anna var vön. Auk þess sýndi sendanlegi reiturinn nafn bankans sem frú Anna er viðskiptavinur hjá. Þetta skapaði þá tilfinningu að skilaboðin kæmu í raun frá traustum fjármálastofnun. Innihald skilaboðanna greindi frá meintum óheimilum aðgangstilraun á reikning frú Önnu og nauðsyn þess að loka honum tafarlaust til að vernda fjármuni. Til að „endurheimta fulla virkni“ og koma í veg fyrir varanlega aðgangshindrun var fröken Anna beðin um að smella á viðhengið og staðfesta auðkenni sitt og aðgangsupplýsingar.
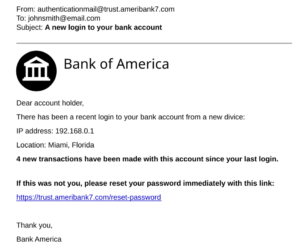
Hrædd við að missa aðgang að peningunum sínum og vildi leysa vandamálið eins fljótt og auðið var, smellti hún á hlekkinn og gaf upp upplýsingar sínar, þar á meðal innskráningu og lykilorð fyrir netbanka, á síðu sem var nákvæm afrit af vefsíðu bankans. Hún tók ekki eftir smávægilegum mun á vefslóðinni (URL) eða öðrum, minna augljósum viðvörunarmerkjum. Hún taldi að hún væri að fylgja fyrirmælum bankans til að tryggja öryggi fjármála sinna. Eftir að hafa slegið inn gögnin birtist skilaboð á skjánum um „árangursríka staðfestingu“ og loforð um að endurheimta aðgang innan nokkurra mínútna. Fröken Anna fann fyrir létti, ómeðvituð um að hún hafði nýlega orðið fórnarlamb phishing-árásar og trúnaðargögn hennar höfðu endað í höndum netglæpamanna. Aðeins nokkrum klukkustundum síðar, þegar hún fékk SMS tilkynningu um stórt útgangandi viðskipti, áttaði hún sig á að hún hafði verið blekkt.